Adres:
Çetin Emeç Bulv. Yukarı Öveçler Mh. Lizbon Cd. No: 2/3 Çankaya, Ankara
Telefon:
0 (312) 911 81 94
Adres:
Çetin Emeç Bulv. Yukarı Öveçler Mh. Lizbon Cd. No: 2/3 Çankaya, Ankara
Telefon:
0 (312) 911 81 94

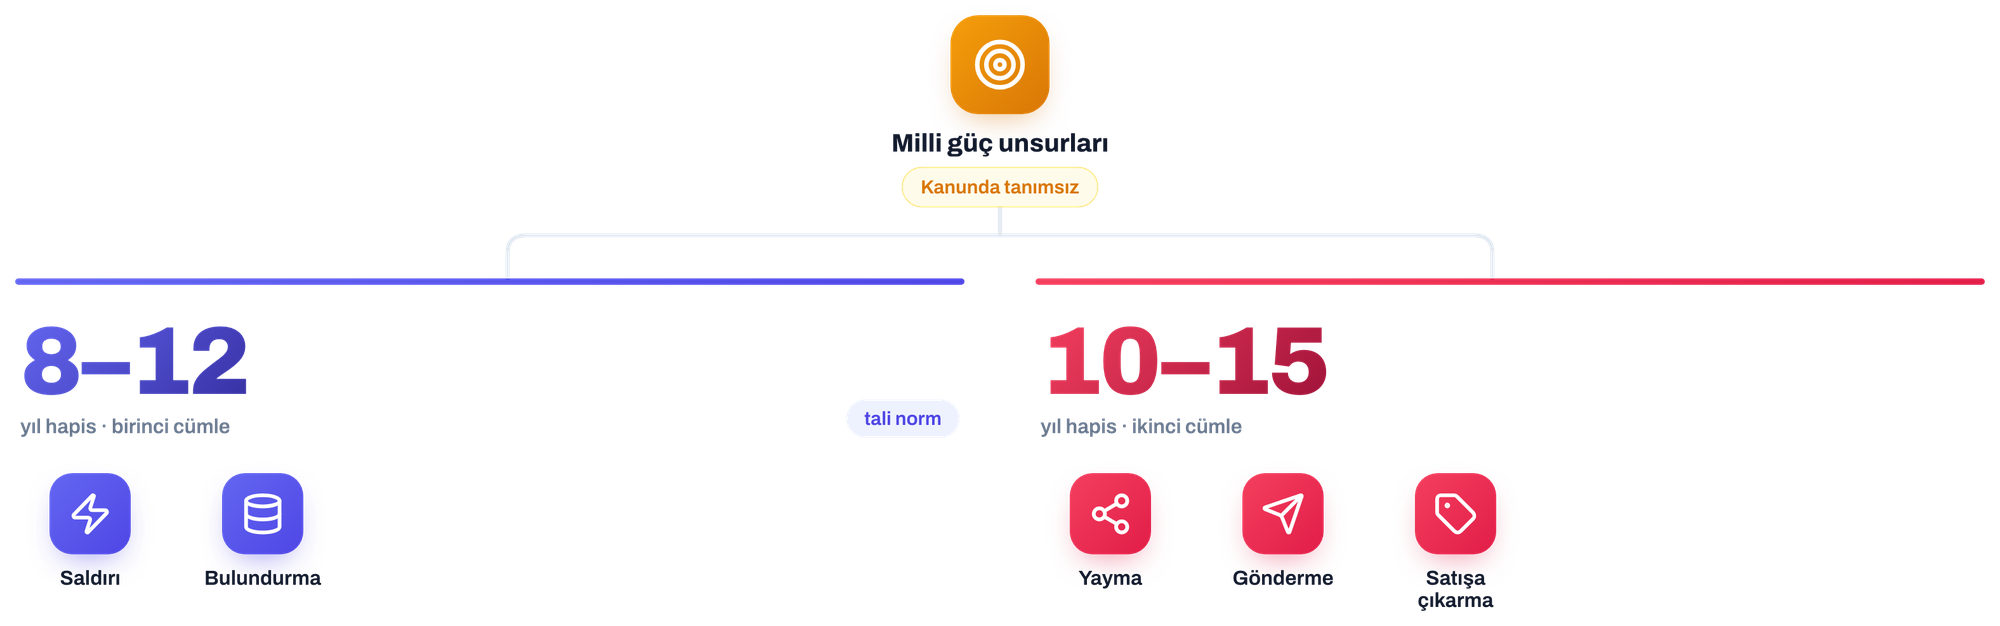
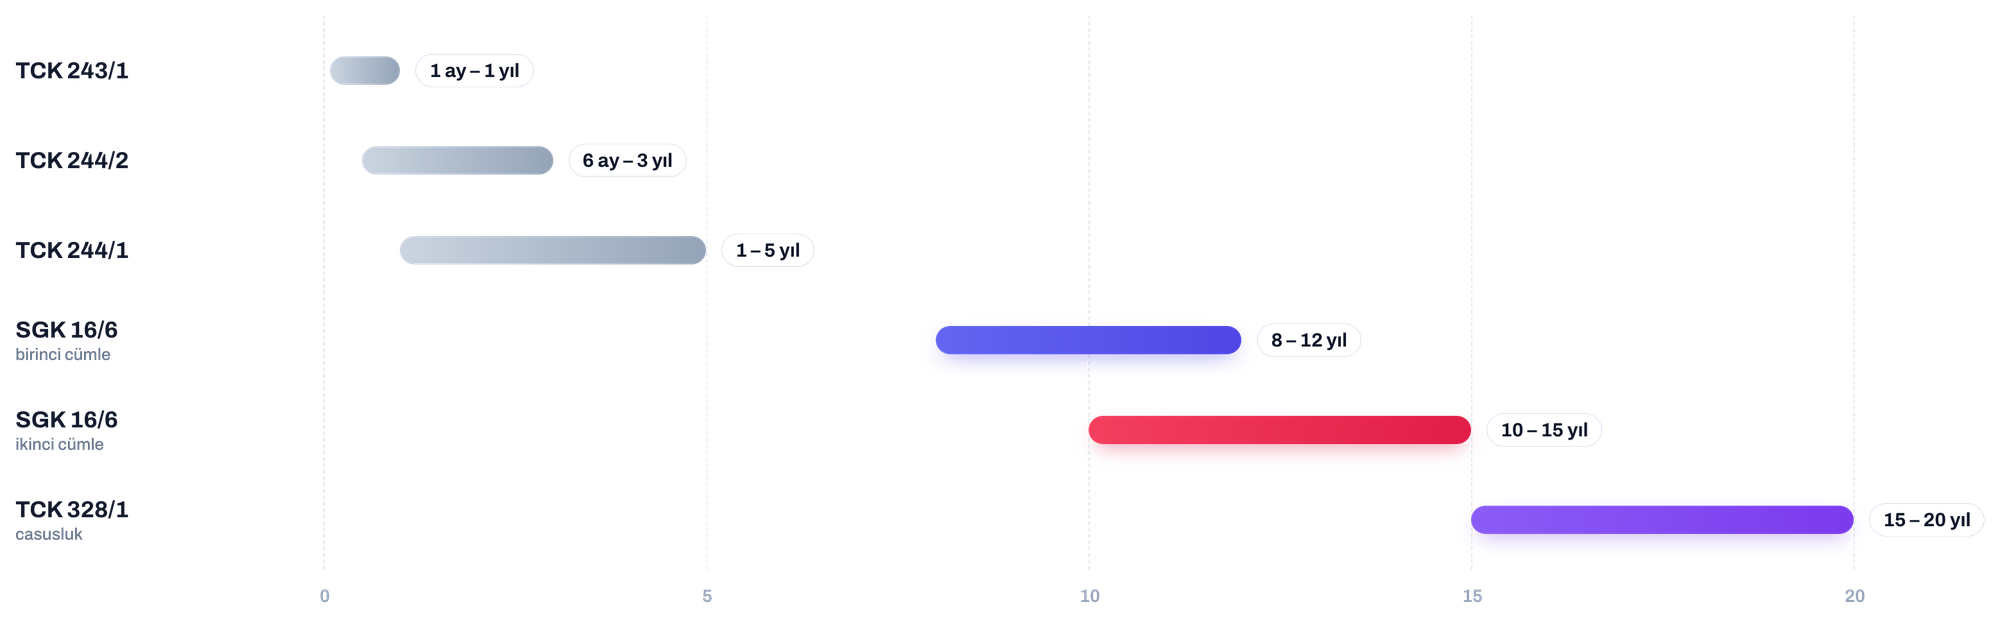
7545 sayılı Siber Güvenlik Kanunu’nun öngördüğü en ağır yaptırımlar 16. maddenin altıncı fıkrasında yer almaktadır. Türkiye Cumhuriyeti’nin siber uzaydaki milli gücünü meydana getiren unsurlarına yönelik siber saldırı sekiz yıldan on iki yıla, bu saldırıyla elde edilen verilerin yayılması, başka bir yere gönderilmesi veya satışa çıkarılması ise on yıldan on beş yıla kadar hapis cezası gerektirmektedir. Bu cezalar, Türk Ceza Kanunu’ndaki bilişim suçlarının üst sınırlarının birkaç katıdır. Bilişim sistemini engelleme veya bozma suçunun (TCK m. 244/1) cezası bir yıldan beş yıla kadar hapistir.
Hükmün hedef aldığı fiiller gerçek ve ciddidir. Kamu kurumlarının internet sitelerine yönelik hizmet dışı bırakma saldırıları, devlet destekli grupların uzun soluklu sızma operasyonları, kamu hizmeti sunan kuruluşların fidye yazılımıyla kilitlenmesi ve bu saldırılarla ele geçirilen verilerin yeraltı forumlarında satışa çıkarılması artık sıradan haberler hâline gelmiştir. Kanun koyucunun bu fiillere karşı caydırıcı bir ceza normu öngörmesi anlaşılır bir tercihtir.
Ne var ki ceza ne kadar ağırsa suç tanımının o kadar açık olması gerekir. Altıncı fıkranın merkezindeki milli gücü meydana getiren unsurlar ifadesi ne Kanunda ne de başka bir mevzuatta tanımlanmıştır. Daha önce yasadışı paneller bağlamında yaptığımız incelemede bu ifadenin neredeyse sınırsız bir yoruma açık olduğuna kısaca değinmiştik. Bu yazıda hükmü bütün unsurlarıyla ele alıyor, uygulamada en çok tartışılacağını düşündüğümüz dört soruya odaklanıyoruz. Hangi sistemler milli güç unsuru sayılır? Siber saldırı ne zaman tamamlanır? Veriyi bulunduran, yayan ve satışa çıkaran kim olabilir? Fail hedefin niteliğini bilmediğinde ne olur?
Hüküm yürürlüğe gireli kısa bir süre olduğundan, bu yazının hazırlandığı tarih itibarıyla uygulamaya yön verecek yerleşmiş bir Yargıtay içtihadı bulunmamaktadır. Değerlendirmeler kanun metni, Kanunun tanım ve ilke hükümleri, Türk Ceza Kanunu’nun genel hükümleri ve doktrindeki ilk değerlendirmeler üzerinden yapılmıştır.
Siber Güvenlik Kanunu m. 16/6’ya göre Türkiye Cumhuriyeti’nin siber uzaydaki milli gücünü meydana getiren unsurlarına yönelik olarak siber saldırıda bulunan veya bu saldırı neticesinde elde ettiği her türlü veriyi siber uzayda bulunduranlara, fiil daha ağır bir cezayı gerektiren başka bir suç oluşturmadığı takdirde, sekiz yıldan on iki yıla kadar hapis cezası verilir. Fıkranın ikinci cümlesine göre bu saldırı neticesinde elde ettiği her türlü veriyi siber uzayda yayan, başka bir yere gönderen veya satışa çıkaranlara on yıldan on beş yıla kadar hapis cezası verilir.
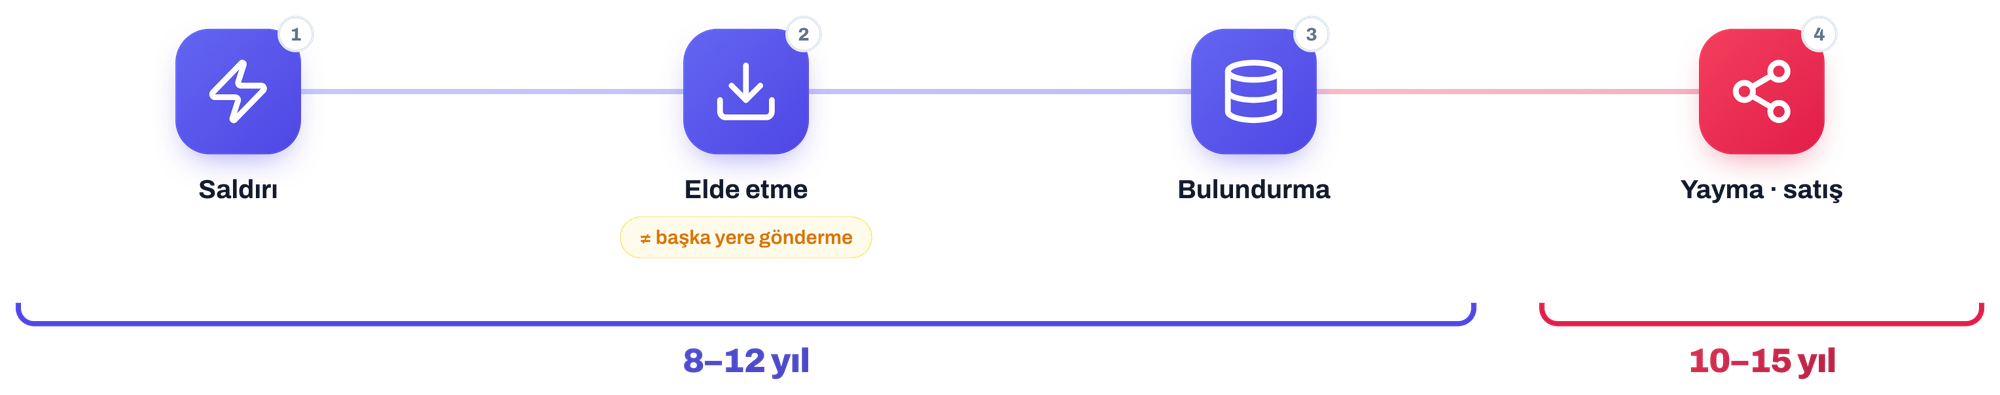
Fıkra iki ayrı cümleden ve beş seçimlik hareketten oluşmaktadır. Birinci cümlede siber saldırıda bulunma ve saldırıyla elde edilen veriyi siber uzayda bulundurma, ikinci cümlede ise bu veriyi yayma, başka bir yere gönderme ve satışa çıkarma hareketleri düzenlenmiştir. Doktrinde birinci cümle milli unsurlara yönelik siber saldırı suçu, ikinci cümle ise milli unsurlara ait verileri ifşa suçu olarak iki ayrı suç tipi şeklinde ele alınmaktadır (Mehmet Bedii Kaya, Siber Güvenlik Hukuku, Dijital Baskı 1.0, 2025, s. 265-267).
İki cümle arasında dikkat çeken bir yapısal fark vardır. Birinci cümle fiil daha ağır bir cezayı gerektiren başka bir suç oluşturmadığı takdirde kaydını taşırken ikinci cümlede böyle bir kayıt bulunmamaktadır. Bu fark, aşağıda içtima bahsinde göreceğimiz üzere, iki cümlenin diğer suçlarla ilişkisini farklı biçimde belirlemektedir.
Yedinci fıkra uyarınca suçun kamu görevlisi tarafından işlenmesi hâlinde ceza üçte bir, birden fazla kişi tarafından işlenmesi hâlinde yarı oranında, bir örgütün faaliyeti çerçevesinde işlenmesi hâlinde ise yarısından iki katına kadar artırılır. Siber saldırıların büyük çoğunluğu hedef tespiti, keşif, zararlı yazılım geliştirme ve saldırının icrası gibi aşamalarda birden fazla kişinin rol aldığı faaliyetler olduğundan, yarı oranındaki artırımın bu suç bakımından istisna değil olağan durum hâline gelmesi riski bulunmaktadır (Kaya, s. 268).
Suçun konusu, Türkiye Cumhuriyeti’nin siber uzaydaki milli gücünü meydana getiren unsurlardır. Kanunun 3. maddesinde bilişim sistemleri, kritik altyapı, kritik kamu hizmeti, siber saldırı ve siber uzay gibi on beş kavram tanımlanmış, ancak milli güç ve onun unsurları tanımlanmamıştır. Aynı ifade Kanunun amacını düzenleyen 1. maddesinde de geçmekte, Kanunun amacının Türkiye Cumhuriyeti’nin siber uzaydaki milli gücünü meydana getiren bütün unsurlarına karşı içten ve dıştan yöneltilen tehditlerin tespit ve bertaraf edilmesi olduğu belirtilmektedir. Kanun koyucu, Kanunun hem amacını hem de en ağır suç tipini aynı tanımsız kavram üzerine kurmuştur.
Kavram başka bir kanunda da tanımlanmamıştır. 2945 sayılı Milli Güvenlik Kurulu ve Milli Güvenlik Kurulu Genel Sekreterliği Kanunu’nun 2. maddesi milli güvenliği tanımlamakla birlikte milli güç kavramına yer vermemektedir. Milli güç, ceza hukukunun değil strateji ve uluslararası ilişkiler disiplininin kavramıdır ve bu disiplinde genellikle siyasi, askeri, ekonomik, sosyokültürel, bilimsel ve teknolojik unsurların toplamı olarak ele alınır. Bu geniş anlam ceza normuna aktarıldığında sonuç endişe vericidir. Ekonomik güç bir milli güç unsuruysa bir bankanın, bir borsanın ya da büyük bir sanayi kuruluşunun sistemleri, bilimsel güç bir unsursa bir üniversitenin araştırma sunucuları, sosyokültürel güç bir unsursa bir yayın kuruluşunun altyapısı bu kapsama girebilir. Böyle bir yorumda TCK m. 243 ve 244’ün kapsamındaki fiillerin önemli bir kısmı, failin tercihine değil savcılığın nitelendirmesine bağlı olarak sekiz yıldan başlayan bir ceza aralığına taşınabilir.
Doktrinde de milli güç kavramının ve bu gücün unsurlarının açık biçimde tanımlanmamasının suçun kapsamını belirsiz hâle getirdiği ve kanunilik ilkesine aykırılık riski doğurduğu vurgulanmaktadır (Kaya, s. 266). Anayasa’nın 38. maddesi ve TCK m. 2 uyarınca suç tanımının, bireylerin hangi davranışın hangi yaptırımla karşılaşacağını önceden bilebilecekleri açıklıkta olması gerekir. Sekiz ila on beş yıl hapis cezası öngören bir hükümde bu gereklilik daha da belirgindir. Anayasa Mahkemesinin yerleşik içtihadına göre bir kanuni düzenleme temel haklara ne ölçüde müdahale ediyorsa, aranacak belirlilik düzeyi de o ölçüde yükselir.
Kavram iptal edilmediği veya kanun koyucu tarafından tanımlanmadığı sürece uygulayıcıların dar bir yorum benimsemesi zorunludur. Bu yorumun iki dayanağı vardır. Birincisi lafızdır. Hüküm herhangi bir Türk kurumunun değil, Türkiye Cumhuriyeti’nin milli gücünü meydana getiren unsurlardan söz etmektedir. Bu ifade, saldırının hedefi olan sistemin devletin egemenlik, savunma, güvenlik veya temel kamu hizmeti işlevleriyle doğrudan bağlantılı olmasını gerektirir. İkincisi sistematiktir. Kanun koyucu kritik altyapıyı, işlediği verinin gizliliği, bütünlüğü veya erişilebilirliği bozulduğunda can kaybına, büyük ölçekli ekonomik zarara, güvenlik açıklarına veya kamu düzeninin bozulmasına yol açabilecek bilişim sistemlerini barındıran altyapılar olarak tanımlamıştır (SGK m. 3/1-d). Kanunun kendi içinde en ağır sonuçlarla tanımlanan sistem kategorisi budur. Milli güç unsurlarının en azından kritik altyapı niteliğindeki sistemlerle ve devletin askeri, istihbari ve egemenlik işlevlerine hizmet eden sistemlerle sınırlı tutulması, hükmün öngörülebilir biçimde uygulanmasının asgari şartıdır. Sıradan bir özel şirketin, bir belediye iştirakinin internet sitesinin veya bir kamu kurumunun tanıtım sayfasının bu kapsamda değerlendirilmesi kabul edilemez.
Bu noktada Kanunun kapsamına ilişkin bir başka hükme de dikkat çekmek gerekir. Kanunun 2. maddesinin ikinci fıkrası, kolluk ve Milli İstihbarat Teşkilatı tarafından yürütülen istihbari faaliyetler ile Türk Silahlı Kuvvetleri İç Hizmet Kanunu uyarınca yürütülen faaliyetleri Kanunun kapsamı dışında tutmaktadır. Bu hüküm, söz konusu kurumların kendi faaliyetlerinin Kanuna tabi olmadığını düzenlemektedir. Bu kurumların sistemlerine yönelik saldırıların altıncı fıkranın koruması dışında kaldığı sonucunu doğurmaz. Aksine bu sistemler, milli güç unsurlarının dar yorumunda bile çekirdek alanı oluşturur.
Hükmün ikinci temel kavramı olan siber saldırı, milli güçten farklı olarak Kanunda tanımlanmıştır. Kanunun 3. maddesinin birinci fıkrasının (ğ) bendine göre siber saldırı, siber uzaydaki bilişim sistemlerinin ve bu sistemler tarafından işlenen verinin gizliliği, bütünlüğü veya erişilebilirliğini ortadan kaldırmak amacıyla, siber uzayın herhangi bir yerindeki kişi veya bilişim sistemlerine yönelik olarak kasıtlı yapılan işlemlerdir.
Bu tanımdan üç önemli sonuç çıkmaktadır. Birincisi, tanım bilgi güvenliğinin üç temel unsurunu, yani gizlilik, bütünlük ve erişilebilirliği kapsamaktadır. Hizmet dışı bırakma saldırısı erişilebilirliği, fidye yazılımı hem bütünlüğü hem erişilebilirliği, veri hırsızlığı ise gizliliği hedef aldığından bunların hepsi siber saldırı sayılabilir. Bu yönüyle tanım, yalnızca veri sızıntısına odaklanan dördüncü ve beşinci fıkralardan çok daha geniştir.
İkincisi, tanım kişilere yönelik işlemleri de kapsamaktadır. Saldırının bilişim sistemine doğrudan teknik bir müdahale şeklinde gerçekleşmesi şart değildir. Bir kamu kurumunun personelini hedef alan oltalama e-postası, sosyal mühendislik yoluyla parola elde etme girişimi veya bir çalışanın cihazına zararlı yazılım bulaştırma da gerekli amaçla yapıldığı takdirde, siber saldırı niteliği taşıyabilir.
Üçüncüsü ve en önemlisi, tanım netice değil amaç üzerine kurulmuştur. Siber saldırı, gizlilik, bütünlük veya erişilebilirliği ortadan kaldırmak amacıyla yapılan kasıtlı işlemlerdir. Bu amacın gerçekleşmesi, yani sistemin fiilen çökmesi veya verinin fiilen ele geçirilmesi tanımın unsuru değildir. Dolayısıyla siber saldırıda bulunma hareketi, saldırı başarısız olsa bile tamamlanmış sayılabilir. Bir kamu kurumunun sunucularına yönelik hizmet dışı bırakma saldırısı, sunucular bu saldırıyı karşılayıp hizmete devam etse dahi suçun maddi unsurunu gerçekleştirmiş olabilir. Bu yapı, suçu bir sırf hareket suçuna dönüştürmekte ve teşebbüs alanını büyük ölçüde daraltmaktadır.
Amaç unsurunun tanımdaki ağırlığı, onun titizlikle ispatlanmasını da zorunlu kılar. Ortadan kaldırmak güçlü bir ifadedir ve bir sistemin işleyişini geçici olarak yavaşlatmak, bir sistemi taramak veya bir zafiyeti tespit etmek bu amaçla aynı şey değildir. Özellikle güvenlik araştırmacılarının yaptığı zafiyet taramaları, yetkisiz olsa bile, gizlilik, bütünlük veya erişilebilirliği ortadan kaldırma amacı taşımadığı sürece siber saldırı sayılmamalıdır. Bu tür fiiller şartları varsa TCK m. 243 kapsamında değerlendirilebilir, ancak sekiz yıldan başlayan bir ceza aralığına taşınmamalıdır. Kanun, Siber Güvenlik Başkanlığına zafiyet ve sızma testleri yapma veya yaptırma görevi vermiş (SGK m. 5/1-b) ve hesap verebilirliği ile siber güvenlik kültürünün yaygınlaştırılmasını temel ilkeler arasında saymıştır (SGK m. 4/1-f ve h). Bu ilkelerle tutarlı bir uygulama, iyi niyetli güvenlik araştırması ile saldırı arasındaki ayrımı korumalıdır.
Kurum adına yetkili olarak yapılan sızma testleri ise sistem sahibinin rızası ve sözleşmesel yetki çerçevesinde gerçekleştirildiğinden hukuka uygundur. Burada da yetkinin kapsamı belirleyicidir. Test kapsamı dışındaki sistemlere yönelen veya sözleşmede öngörülmeyen yöntemlerle yapılan işlemler bakımından hukuka uygunluk tartışmalı hâle gelir.
Fıkranın veri odaklı hareketleri, hükmün uygulanmasında en çok yorum sorunu doğuracak kısımdır.
Her şeyden önce dört hareketin hepsi elde ettiği ifadesiyle failin kendisine bağlanmıştır. Birinci cümlede bu saldırı neticesinde elde ettiği her türlü veriyi bulunduranlardan, ikinci cümlede de bu saldırı neticesinde elde ettiği her türlü veriyi yayan, gönderen veya satışa çıkaranlardan söz edilmektedir. Lafız, bu hareketlerin faili olarak saldırıyı gerçekleştiren ve veriyi saldırı yoluyla bizzat elde eden kişiyi işaret etmektedir. Doktrinde de bulundurma hareketinin failinin siber saldırıyı gerçekleştiren kişi olduğu kabul edilmektedir (Kaya, s. 266). Aynı ifade ikinci cümlede de kullanıldığından, saldırıya katılmamış bir kişinin başkasının saldırıyla elde ettiği veriyi yayması veya satması altıncı fıkranın ikinci cümlesine girmez. Bu kişi bakımından, verinin niteliğine göre, SGK m. 16/4, TCK m. 136 veya devlet sırlarına karşı suçlar gündeme gelebilir. Aksi yönde bir yorum, kanun koyucunun bilinçli olarak kullandığı elde ettiği ifadesini anlamsız kılar ve kıyas yasağına aykırı düşer.
İkinci sorun, siber uzayda bulundurma ifadesidir. Kanun siber uzayı internete, elektronik haberleşme veya bilgisayar ağlarına doğrudan ya da dolaylı olarak bağlı tüm bilişim sistemleri ve bunları birbirine bağlayan ağlardan oluşan ortam olarak tanımlamaktadır. Bu tanıma göre hiçbir ağa bağlı olmayan harici bir diskte saklanan veri, siber uzayda bulundurulmuş sayılmayabilir. Ortaya ilginç bir sonuç çıkmaktadır. Elde ettiği veriyi bir bulut sunucusunda saklayan fail bulundurma hareketini gerçekleştirmiş olurken, aynı veriyi çevrim dışı bir diske kopyalayan fail bu hareketi gerçekleştirmemiş olur. Ancak her iki failin de zaten siber saldırıda bulunma hareketini gerçekleştirmiş olması ve iki hareketin aynı cümlede aynı cezayla düzenlenmiş olması, bu farkın uygulamadaki önemini azaltmaktadır. Saldırı ile bulundurma aynı cümlede seçimlik hareketler olarak yer aldığından, saldırıyı gerçekleştirip veriyi bulunduran fail bakımından tek bir suç oluşur.
Üçüncü ve belki de en önemli sorun, başka bir yere gönderme hareketinin kapsamıdır. Veri hırsızlığına yönelik hemen her siber saldırı, verinin hedef sistemden failin kontrolündeki bir sunucuya aktarılmasıyla sonuçlanır. Siber güvenlik literatüründe veri sızdırma olarak anılan bu aşama, teknik olarak verinin başka bir yere gönderilmesidir. Bu aşama başka bir yere gönderme hareketi olarak nitelendirilirse, veri çalan her saldırgan kendiliğinden ikinci cümlenin on yıldan on beş yıla kadar olan ceza aralığına girer ve birinci cümledeki bulundurma hareketi neredeyse hiç uygulanamaz hâle gelir. Kanun koyucunun iki ayrı ceza aralığı öngördüğü dikkate alındığında bu yorum kabul edilemez. Lafız da bu sonucu desteklemektedir. Hüküm elde ettiği veriyi gönderenlerden söz etmektedir. Gönderme hareketi, elde etmenin sonrasına ilişkindir. Saldırgan veriyi hedef sistemden kendi sunucusuna aktardığında veriyi elde etmektedir. Başka bir yere gönderme ise elde edilmiş verinin üçüncü kişilere veya failin hâkimiyet alanı dışındaki bir yere iletilmesini ifade etmelidir. Benzer bir ifade TCK m. 244/2’de de yer almakta, orada da bir bilişim sistemindeki var olan verileri başka bir yere gönderme hareketi düzenlenmektedir. Ancak TCK m. 244/2 failin elde etmesini değil sistem içindeki verinin aktarılmasını cezalandırdığından, iki hüküm arasında doğrudan bir yorum aktarımı yapılmamalıdır.
Dördüncü sorun, saldırı ile sonraki yayma arasındaki ilişkidir. Saldırıyı gerçekleştiren ve elde ettiği veriyi daha sonra yayan veya satışa çıkaran fail bakımından iki cümle birlikte gerçekleşmiş görünür. Kanaatimizce ikinci cümle, birinci cümledeki saldırının sonuçlarının dışa taşınmasını daha ağır bir cezayla karşılayan, saldırıyı da içine alan bir ağırlaştırıcı yapı olarak anlaşılmalıdır. İkinci cümlenin uygulanması için zaten bir saldırının varlığı ve failin veriyi bu saldırıyla elde etmesi gerekmektedir. Bu nedenle aynı fail hakkında hem birinci hem ikinci cümleden ayrı ayrı hüküm kurulması, aynı haksızlık içeriğinin iki kez cezalandırılması anlamına gelir. Failin yalnızca ikinci cümle uyarınca cezalandırılması gerekir.
Son olarak satışa çıkarma hareketi, satışın gerçekleşmesini beklemeksizin tamamlanır. Ele geçirilen verilerin bir forumda örnek kayıtlarla birlikte ilan edilmesi, alıcı bulunmasa dahi suçu tamamlar. Bu tercih, dördüncü fıkradaki satışa çıkarma hareketiyle tutarlıdır.
Hükümde suçun taksirle işlenebileceği öngörülmediğinden suç ancak kastla işlenebilir (Kaya, s. 268). Siber saldırı tanımının kendisi de kasıtlı yapılan işlemlerden ve belirli bir amaçtan söz ettiğinden, failin gizlilik, bütünlük veya erişilebilirliği ortadan kaldırma amacıyla hareket etmesi gerekir.
Kastın bütün objektif unsurları kapsaması gerekir. TCK m. 21 uyarınca kast, suçun kanuni tanımındaki unsurların bilerek ve istenerek gerçekleştirilmesidir. Saldırının hedefinin milli güç unsuru niteliği taşıması da suçun kanuni tanımındaki bir unsurdur. Dolayısıyla fail, saldırdığı sistemin Türkiye Cumhuriyeti’nin milli gücünü meydana getiren bir unsur olduğunu bilmelidir. TCK m. 30/1 uyarınca fiilin icrası sırasında suçun kanuni tanımındaki maddi unsurları bilmeyen kişi kasten hareket etmiş olmaz.
Bu kural siber suçlar bakımından teorik bir ayrıntı değildir. Günümüz saldırılarının önemli bir kısmı belirli bir hedefe değil, belirli bir zafiyete yöneliktir. Bir saldırgan, internet üzerinde belirli bir yazılımın güncellenmemiş sürümünü kullanan bütün sunucuları otomatik araçlarla tarayıp bunlara aynı anda fidye yazılımı bulaştırabilir. Bu saldırının hedefleri arasında bir savunma sanayii tedarikçisinin, bir hastanenin veya bir belediyenin sunucusu da bulunabilir. Saldırgan bu sunucuların kime ait olduğunu bilmiyorsa, en azından milli güç unsuru niteliğini bilmiyorsa, altıncı fıkra bakımından kastı bulunmamaktadır. Bu durumda fiil, TCK m. 243 ve 244 ile, şartları varsa TCK m. 244/4’teki haksız çıkar sağlama hâliyle değerlendirilmelidir.
Olası kast bakımından durum daha tartışmalıdır. Rastgele hedeflere yönelik bir saldırı başlatan failin, bu hedefler arasında kamu kurumlarının da bulunabileceğini öngörüp buna kayıtsız kalması olası kast olarak nitelendirilebilir. TCK m. 21/2 olası kastı ayrı bir cezalandırma rejimine bağlamış, bu hâlde ağırlaştırılmış müebbet hapis cezası yerine müebbet, müebbet yerine yirmi yıldan yirmi beş yıla kadar hapis cezasına hükmolunacağını, diğer suçlarda ise temel cezanın üçte birden yarısına kadar indirileceğini öngörmüştür. Ancak milli güç unsurlarının ne olduğu bu kadar belirsizken, failin bir sistemin bu nitelikte olduğunu öngördüğünün ispatı da son derece güç olacaktır. Kavramın kanun koyucu tarafından tanımlanmamış olması, burada da sanık lehine sonuç doğurmalıdır.
Birinci cümledeki fiil daha ağır bir cezayı gerektiren başka bir suç oluşturmadığı takdirde kaydı, bu cümleyi açıkça tali bir norm hâline getirmektedir. Saldırı veya bulundurma fiili aynı zamanda daha ağır cezalı bir suçu oluşturuyorsa o suçtan hüküm kurulur. Doktrinde bu bağlamda özellikle Türk Ceza Kanunu’nun Millete ve Devlete Karşı Suçlar kısmında yer alan devletin güvenliğine karşı suçlar, anayasal düzene ve bu düzenin işleyişine karşı suçlar, milli savunmaya karşı suçlar ile devlet sırlarına karşı suçlar ve casusluk suçlarının dikkate alınması gerektiği belirtilmektedir (Kaya, s. 266). Örneğin devletin güvenliği veya iç veya dış siyasal yararları bakımından gizli kalması gereken bilgileri siyasal veya askeri casusluk maksadıyla temin etmek on beş yıldan yirmi yıla kadar hapis cezası gerektirdiğinden (TCK m. 328/1), bu maksatla gerçekleştirilen bir siber saldırıda TCK m. 328 uygulanacaktır.
Türk Ceza Kanunu’ndaki bilişim suçları ise altıncı fıkradan daha hafif cezalıdır. Bilişim sistemine girme (TCK m. 243) ve sistemi engelleme, bozma, verileri yok etme veya değiştirme (TCK m. 244) suçları, kamu kurum veya kuruluşuna ait sistemler bakımından artırımlı hâlleriyle de altıncı fıkranın altında kalmaktadır. Altıncı fıkra bu suçlar karşısında, hedefin milli güç unsuru olması ek unsuruyla ayrılan bir özel norm niteliğindedir. Hedef bu nitelikte değilse veya fail bunu bilmiyorsa TCK hükümleri uygulanır.
İkinci cümlede tali norm kaydı bulunmamaktadır. Kanun koyucunun aynı fıkrada bir cümleye bu kaydı koyup diğerine koymaması bilinçli bir tercih olarak anlaşılmalıdır. Bu nedenle verinin yayılması, gönderilmesi veya satışa çıkarılması fiili aynı zamanda başka bir suçu da oluşturuyorsa, örneğin devlet sırrı niteliğindeki bilgilerin açıklanması söz konusuysa, ikinci cümle geri çekilmez. Tek bir fiille birden fazla farklı suçun oluşmasına sebebiyet verilmişse TCK m. 44 uyarınca en ağır cezayı gerektiren suçtan hüküm kurulur.
Dördüncü fıkra ile ilişki de açıklığa kavuşturulmalıdır. Dördüncü fıkra, veri sızıntısı nedeniyle siber uzayda daha önce yer alan kişisel veya kritik kamu hizmeti kapsamına giren kurumsal verileri erişime açma, paylaşma veya satışa çıkarmayı üç yıldan beş yıla kadar hapis cezasıyla yaptırıma bağlamaktadır. Altıncı fıkranın ikinci cümlesi ise milli güç unsurlarına yönelik saldırıyla elde edilen verileri, ancak saldırgan tarafından yayıldığında kapsamaktadır. Saldırgan bakımından ikinci cümle, saldırıya katılmamış üçüncü kişiler bakımından ise verinin niteliğine göre dördüncü fıkra uygulanmalıdır. Doktrinde, dördüncü fıkradaki veri ifşa suçu zaten düzenlenmişken kapsamı belirsiz milli unsurlara ait verilerin ifşası için ayrı bir suç ihdas edilmesinin yerinde bir tercih olmadığı da ileri sürülmektedir (Kaya, s. 267).
Örgüt faaliyeti bakımından son bir not eklemek gerekir. Siber Güvenlik Kanunu’ndaki suçlar, Terörle Mücadele Kanunu’nun 4. maddesinde sınırlı sayıda belirtilen suçlar arasında yer almamaktadır. Bu nedenle bir terör örgütünün faaliyeti çerçevesinde işlenseler dahi bu suçların terör suçu olarak nitelendirilmesi mümkün değildir. Uygulanacak hüküm, örgüt faaliyeti çerçevesinde işlenmeye ilişkin SGK m. 16/7’dir (Kaya, s. 269). Burada dikkat çekici bir sonuç ortaya çıkmaktadır. TMK m. 4/1-a’daki listede TCK m. 243 ve 244 yer almaktadır. Bir terör örgütünün faaliyeti çerçevesinde gerçekleştirilen ve TCK m. 243 veya 244’e uyan bir saldırı terör suçu sayılırken, aynı saldırı milli güç unsuruna yöneldiği için daha ağır cezalı SGK m. 16/6’ya girdiğinde terör suçu niteliğini kaybetmektedir. Kanun koyucunun bu sonucu öngördüğü söylenemez, ancak ceza hukukunda kıyas yasağı karşısında boşluk yorumla doldurulamaz. Örgüt üyeliği ise ayrıca değerlendirilecektir.
Milli güç unsurlarına yönelik saldırıların büyük bir kısmı yurt dışından gerçekleştirilmektedir. Bu nedenle Türk ceza kanunlarının bu fiillere uygulanıp uygulanmayacağı pratik önemi olan bir sorudur.
TCK m. 8/1 uyarınca fiilin kısmen veya tamamen Türkiye’de işlenmesi veya neticenin Türkiye’de gerçekleşmesi hâlinde suç Türkiye’de işlenmiş sayılır. Siber saldırı, Türkiye’deki bir bilişim sistemine yönelik olarak gerçekleştirildiğinde, saldırıyı oluşturan işlemler bu sistem üzerinde icra edildiğinden fiilin kısmen Türkiye’de işlendiği kabul edilebilir. Yurt dışındaki bir sunucudan gönderilen komutların Türkiye’deki bir sunucuda çalıştırılması, fiilin Türkiye’deki ayağını oluşturur. Bu yorumla fail Türkiye’de bulunmasa dahi Türk kanunları uygulanır ve gıyabi soruşturma ile yakalama kararı verilebilir.
Bu yorumun kabul edilmediği hâllerde TCK m. 12 devreye girer. Bu hükme göre bir yabancı, Türk kanunlarına göre aşağı sınırı en az bir yıl hapis cezasını gerektiren bir suçu yabancı ülkede Türkiye’nin zararına işlediği ve kendisi Türkiye’de bulunduğu takdirde, Adalet Bakanının istemi üzerine Türk kanunlarına göre cezalandırılır. Altıncı fıkradaki suçların alt sınırı bu şartı rahatlıkla karşılamaktadır. Ancak failin Türkiye’de bulunması şartı, yurt dışında bulunan ve çoğu zaman bir devletin himayesinde faaliyet gösteren saldırganlar bakımından hükmün uygulanmasını fiilen sınırlamaktadır. Bu durum, altıncı fıkranın en ağır cezalarının uygulamada asıl hedefi olan devlet destekli aktörlerden çok Türkiye’de yakalanabilen yerli faillere uygulanması gibi çarpık bir sonuç doğurabilir. Özellikle hacktivist motivasyonla basit hizmet dışı bırakma araçlarını kullanan genç faillerin, bu yapının en kolay ulaşılabilir hedefi olma riski bulunmaktadır.
Birinci cümledeki suç için sekiz yıldan on iki yıla, ikinci cümledeki suç için on yıldan on beş yıla kadar hapis cezası öngörülmüştür. Adli para cezası öngörülmemiştir. Suç şikâyete bağlı değildir ve uzlaştırma kapsamında değildir.
Her iki cümlede de cezanın üst sınırı on yılı aştığından görevli mahkeme ağır ceza mahkemesidir. TCK m. 66/1-d uyarınca beş yıldan fazla ve yirmi yıldan az hapis cezasını gerektiren suçlarda dava zamanaşımı on beş yıldır. Alt sınırın sekiz yıl olması nedeniyle hükmün açıklanmasının geri bırakılması ve cezanın ertelenmesi, takdiri indirim uygulansa dahi mümkün değildir. Ceza miktarı ve suçun niteliği, tutuklama kararlarında da belirleyici rol oynayacaktır.
Delil elde etme bakımından son dönemdeki önemli bir gelişmeye de dikkat çekmek gerekir. Bu tür soruşturmalarda en önemli delil kaynağı şüphelinin bilgisayarları ve dijital materyalleridir. Anayasa Mahkemesi, bilgisayarlarda, bilgisayar programlarında ve kütüklerinde arama, kopyalama ve elkoymayı düzenleyen CMK m. 134’ü, elde edilen kişisel verilerin saklanması, silinmesi ve işlenmesinin sınırlandırılmasına ilişkin yasal güvencelerin bulunmadığı gerekçesiyle iptal etmiş ve iptal hükmünün kararın Resmî Gazete’de yayımlanmasından başlayarak dokuz ay sonra yürürlüğe girmesine karar vermiştir (AYM, E.2023/128, K.2026/36, K.T. 12.02.2026, R.G. 25.05.2026, §§ 64-68 ve 73). Buna göre kanun koyucu bu süre içinde yeni bir düzenleme yapmazsa 25.02.2027 tarihinden itibaren dijital arama ve elkoymanın kanuni dayanağı ortadan kalkacaktır. Siber Güvenlik Kanunu’nun 8. maddesinin beşinci fıkrası milli güvenlik, kamu düzeni, suç işlenmesinin veya siber saldırıların önlenmesi amacıyla hâkim kararı veya gecikmesinde sakınca bulunan hâllerde Cumhuriyet savcısının yazılı emriyle arama, kopya çıkarma ve elkoyma yapılmasına imkân tanımaktadır. Ancak bu hüküm Kanunun denetim maddesi içinde ve önleme amacıyla düzenlenmiş olup, CMK m. 134’ün iptaliyle oluşacak boşluğu doldurmak üzere adli soruşturmalarda kullanılması, Anayasa Mahkemesinin aradığı güvencelerin dolanılması anlamına gelecektir. Bu nedenle kanun koyucunun dijital arama ve elkoymayı, Anayasa Mahkemesinin işaret ettiği güvencelerle birlikte, süresi içinde yeniden düzenlemesi gerekmektedir.
Siber Güvenlik Kanunu m. 16/6, devletin siber uzaydaki en hassas varlıklarını korumayı amaçlayan ve bu amaçla Kanunun en ağır cezalarını öngören bir hükümdür. Koruma amacı meşrudur ve devlet destekli saldırıların yoğunlaştığı bir dönemde caydırıcı bir ceza normuna duyulan ihtiyaç tartışmasızdır.
Bununla birlikte hüküm, kaleme alınış biçimi itibarıyla ciddi sorunlar taşımaktadır. Suçun konusu olan milli güç unsurları tanımlanmamış, Kanunun kendi tanım maddesindeki kritik altyapı kavramı kullanılmamış, siber saldırı tanımının amaç üzerine kurulması suçu sırf hareket suçuna dönüştürmüş ve teşebbüs alanını daraltmıştır. Başka bir yere gönderme hareketi, geniş yorumlandığında veri çalan her saldırganı otomatik olarak en ağır ceza aralığına taşıyabilecek niteliktedir. Fail ile hedef arasında bilinçli bir bağ bulunmayan otomatik saldırılarda ise kastın kapsamı tartışmalı hâle gelmektedir.
Bu sorunların yargısal yorumla giderilmesi mümkündür, ancak bu yorumun tutarlı biçimde dar olması gerekir. Milli güç unsurlarının en azından kritik altyapı niteliğindeki sistemlerle ve devletin askeri, istihbari ve egemenlik işlevlerine hizmet eden sistemlerle sınırlı tutulması, elde etme ile gönderme arasındaki ayrımın korunması, veriye ilişkin hareketlerin yalnızca saldırgana uygulanması ve failin hedefin niteliğini bildiğinin somut delillerle ortaya konması, hükmün kanunilik ilkesine uygun biçimde işlemesinin asgari şartlarıdır. Uzun vadede ise kanun koyucunun milli güç unsurlarını Kanunun 3. maddesinde tanımlaması, sekiz ila on beş yıl hapis cezası öngören bir normun öngörülebilirliği bakımından kaçınılmazdır.
Bu çalışma genel bilgilendirme amacı taşımakta olup, somut bir uyuşmazlığa ilişkin hukuki görüş niteliğinde değildir.
Mevzuat Bilgi Sistemi, 7545 sayılı Siber Güvenlik Kanunu, özellikle m. 1, 2, 3, 4, 5, 8 ve 16, güncel metin ve madde gerekçesi.
Mevzuat Bilgi Sistemi, 5237 sayılı Türk Ceza Kanunu, özellikle m. 2, 8, 12, 21, 30, 44, 66, 136, 243, 244 ve 328, güncel metin.
Mevzuat Bilgi Sistemi, 5271 sayılı Ceza Muhakemesi Kanunu m. 134, 2945 sayılı Milli Güvenlik Kurulu ve Milli Güvenlik Kurulu Genel Sekreterliği Kanunu m. 2, 3713 sayılı Terörle Mücadele Kanunu m. 4.
Mehmet Bedii Kaya, Siber Güvenlik Hukuku, Dijital Baskı 1.0, 2025, § 23 Siber Güvenlik Suçları, s. 250 vd., mbkaya.com/hukuk/siber-guvenlik-hukuku.pdf.
Anayasa Mahkemesi, E.2023/128, K.2026/36, K.T. 12.02.2026, R.G. 25.05.2026, S. 33264 (CMK m. 134’ün iptali).
